Quan tri he thong linux - "Cổng sau" cho phân phối cũ mà không phải bỏ phí các phiên bản mới


Nếu chạy một quan tri he thong linux ổn định, bạn lo sợ sẽ bị lỡ mất version gần đây và tuyệt vời nhất của những phối hợp mình yêu thích? Chỉ cần dùng một backport cho gói phiên bản mới, bạn sẽ có có "cổng sau" cho phân phối cũ mà không phải bỏ phí những version mới.


Vậy thì backport là gì? Thực chất đó là những phiên bản phần mềm mới (thường là beta hoặc bản đang xuất hiện) có biên dịch lại trong thư viện và môi trường của phân phối cũ hơn, mục đích có cơ hội chạy trên những quan tri he thong linux "ổn định" chưa nâng cấp toàn bộ phần mềm gần đây. Chúng để bạn trải nghiệm version không phải là gần đây của ứng dụng phần mềm yêu thích, những chương trình không có bản độc lập cho quan tri linux.


Người đứng đầu dự án Backport Project của Ubuntu, John Dong nói rằng trong hầu hết những lần thử nghiệm, backport vào lúc dự án của ông có biên dịch lại đơn giản thời điểm môi trường cũ và ông khác biệt không thích thay đổi các gói khi biên dịch. "Tuy nhiên", John nói, "nếu có lý do hợp lý nào đó (như sửa chữa một lỗi quan trọng), chúng tôi có tác dụng ngắt các gói một cách 'thủ công' nhằm hình thành hoặc làm việc thân thiện với các nhà phát triển Ubuntu khác, upload một version vào lúc cây hoạt động với backport có khả năng sẵn sàng hơn cho version Ubuntu trước đó".


Gói gì cũng chắc hẳn trở thành backport, nhưng hầu như người ta dùng những ứng dụng mức người dùng, có yêu cầu cao như Firefox, OpenOffice.org và một số gói phổ biến lớn khác. Các ứng dụng đa phương tiện và chương trình nghe nhạc cũng nằm vào lúc số đó.


Thông thường backport còn có phối với mục tiêu khác: bảo mật. Khi học linux online phiên bản mới của phối hợp có chương trình update bảo mật quan trọng áp dụng có cho version cũ, nhà sản xuất có tác dụng sao chép lại một bản "backport". Khá nhiều phân phối, như Red Hat và SUSE đưa ra mỗi lúc một số backport bảo mật cho các gói mỗi năm.


Bên cạnh bảo mật và sửa chữa lỗi, việc dùng backport còn để bạn có được thành phần tiên tiến của chương trình phối hợp vốn chưa sẵn sàng ở phiên bản cũ hay ổn định của một phân phối.


Phần mềm có backport lưu giữ bản cũ của phân phối Debian và Ubuntu. Việc dùng chúng trên quan tri he thong linux của bạn là quá trình khá đơn giản.


Cảnh báo


Có cơ hội bạn rất thích setup tất cả backport gần đây, nhưng đây không thực sự là điều hoặc. Bạn không thể chạy toàn bộ quan tri he thong linux trên backport. Mỗi phần bổ sung của nhiều ứng dụng đã có backport không ổn định khiến bạn xa thêm một chút khỏi phân phối của mình và tiềm ẩn khả năng xuất hiện các lỗi bất ngờ, nhiều lỗi hòa hợp với việc chạy phần mềm "không ổn định hiện đại". Nếu bạn muốn có version tiên tiến của mọi chương trình, không nên chạy bản "không ổn định" trong phân phối. Bạn chỉ hay nâng câp toàn bộ phân phối sang version không ổn định (nhưng mới hơn).


Nếu một phối hợp dùng trong kiểu backport có bản update bảo mật quan trọng, bạn cần update các gói backport. Điều này không phải lúc gì cũng đơn giản nên được làm auto.


Một việc quan tri he thong linux khác cần thận trọng khi chạy backport là phải quan tâm đến tuổi của hệ thống và thời gian. Đến thời kỳ nâng cấp phân phối, bạn phải làm một số quản lý gói thực hành. Cùng chắc chắn rằng, hoặc là nơi lưu lại backport không lâu hơn file sources.list, hoặc là bạn đã thiết lập ưu tiên pin cho những dòng backport trong file sources.list.


Nếu bạn là người cẩn thận và áp dụng chúng một cách thông minh, backport có tác dụng trở thành phương thức tuyệt vời dung hoà dòng đáng tin cậy của hệ thống ổn định, đã được kiểm tra và nhiều thành phần mới thú vị kỳ lạ của nhiều ứng dụng bạn yêu thích.

Quan tri linux - Công cụ quản trị hệ thống có yêu thích Nessus

Một trong nhiều mối quan tâm hàng đầu của những nhà Quan tri linux là làm sao biết có Quan tri he thong Linux của mình bị hổng ở chổ gì để có thể vá lại hoặc mục đích tấn công nên đột nhập vào nếu người quan tâm đến chúng là nhiều hacker. Có rất những công cụ trợ giúp vào lúc việc xác định các lỗi bảo mất và những điểm nhạy cảm của Nghề quản trị hệ thống linux như Retina của Eeye, nên GFI N.S.S của GFI… Nhưng công cụ được các hacker và nhiều nhà quản trị hệ thống yêu thích hơn cả vẫn là nessus, công cụ có xếp hạng thứ nhất vào lúc 75 công cụ bảo mật được đánh giá bởi sắp xếp Insecure .


Lý do mà Nessus có yêu thích như vậy bởi vì chúng có một cơ sở dữ liệu rất lớn về lổ hổng hệ thống được cập nhật mỗi lúc, bố cục dễ áp dụng và kết quả chắc hẳn được lưu lại dưới nhiều dạng khác nhau như biểu đồ, XML hay PDF để có khả năng dễ dàng tham khảo. Ngoài ra khi dùng Nessus chúng mình không phải bận tâm về việc bản quyền vì đây là một chương trình miễn phí. Thời điểm bài viết này tôi có tác dụng mô tả phương pháp thiết lập và cài đặt nessus trên một Nghề quản trị hệ thống linux Linux FC2 và tiến hành kiểm tra lỗi của một số server chạy hdh Windows, cùng với giải pháp phòng chống Nessus cũng như nhiều trường hợp tấn công DOS dựa vào honeypot.

Phần I: Cài đặt và cấu hình chương trình kiểm tra lỗi hệ thống Nessus

Đầu tiên các bạn tải về bốn tập tin nessus-libraries-2.0.9.tar.gz, libnasl-2.0.9.tar.gz, nessus-core-2.0.9.tar.gz, nessus-plugins-2.0.9.tar.gz từ trang web www.nessus.org và tiến hành setup theo thứ tự sau:

    #tar –zxvf nessus-libraries-2.0.9.tar.gz
    #cd ../nessus-libraries-2.0.9
    #./configure && make && make install
    #cd ../
    #tar –zxvf libnasl-2.0.9.tar.gz
    #cd libnasl-2.0.9
    #./configure && make && make install
    #cd ../
    #tar –zxvf nessus-core-2.0.9.tar.gz
    #cd nessus-core-2.0.9
    #./configure && make && make install
    #cd ../
    #tar –zxvf nessus-plugins-2.0.9.tar.gz
    #cd nessus-plugins-2.0.9
    #./configure && make && make install

Các dòng lệnh trên có tác dụng giải nén và lần lượt setup nhiều gói tin thư viện ">Quan tri he thong linux và các plug-in cần thiết cho quá trình quét lỗi. Khi tiến trình cài đặt hoàn tất bạn cùng dùng trình soạn thảo vi, hoặc emac thêm dòng /usr/local/lib vào tập tin ld.so.conf thời điểm thư mục /etc, lưu lại và chạy lệnh ldconfig.

Để kết nối với server nessus bằng giao thức an toàn SSL thì chúng ta cần tạo các SSL certificate cho nessus thông qua lệnh nessus-mkcert và tiến hành theo những chỉ thị đưa ra.

Tiếp theo ta cần tạo tài khoản dùng nhằm Quản trị hệ thống linux chạy nessus bằng tiện ích nessus-addusr. Điều này có thể giúp các bạn tạo ra những tài khoản chỉ có cơ hội quét lỗi trên lớp mạng con mà mình quản lý.

    # nessus-adduser
    Addition of a new nessusd user
    ------------------------------

    Login : secureprof
    Authentication (pass/cert) [pass] : pass
    Password : uncrackable

Như vậy ta đã hoàn thành các bước setup cho máy chủ nessus, cùng khởi động bằng lệnh nessusd &, sau đó chạy trình khách nessus qua dòng lệnh nessus ở bất kỳ terminal gì và cấu hình những tham số cần thiết cho chu trình quét lỗi.

- Lưu ý: server nessus cần được thiết lập trên nhiều Nghề quản trị hệ thống linux Linux-like, nhưng chương trình giao tiếp (nessus client) chắc hẳn cài trên những hệ thống Windows OS hoặc Linux.

Đầu tiên các bạn cần log-in vào máy chủ nessus qua trang đang nhập với tài khoản đã tạo ra. Tiếp theo là chọn các plug-in nhằm tiến hành quét lỗi, càng rất nhiều plug-in có chọn thì kết quả thu được có tác dụng tốt hơn tuy nhiên thời gian cũng có tác dụng lâu hơn, hãy cùng click chuột vào ô check-box bên phải mục đích chọn nhiều plug-in mình muốn:

Cuối cùng là nhập địa chỉ các máy cần kiểm tra lổi vào lúc trang Target selection rồi lưu lại với tùy chọn Save this section, nhấn phím Start the scan mục đích nessus bắt đầu phát triển:

Tùy vào số lượng máy có quét và số plug-in bạn chọn mà thời gian tiến hành lâu hay mau. Kết quả thu có có tác dụng được trình bày như khung sau:

Dựa trên kết quả thu có các bạn có khả năng xác định những điểm nhạy cảm cũng như các lổ hổng mà các hacker có thể lợi dụng nhằm tấn công hệ thống, ví dụ có một máy chủ Windows OS bị lỗi bảo mật Rpc dcom có cơ hội cho những hacker chiếm quyền điều khiển từ xa hay các cổng TCP 139 đang mở trên hầu như các máy của nhân viên phòng Kinh Doanh có cơ hội bị tấn công bằng cơ chế brute force… Và đương nhiên là chúng mình nên vá chúng lại càng sớm càng tốt qua website của nhà đưa ra hoặc đặt password theo cơ chế phức tạp để ngăn ngừa những phương pháp đoán password như brute force, yêu cầu người dùng thay đổi password sau một thời gian trải nghiệm...


Mục đích Quan tri linux phòng chống các dạng tấn công này thì các bạn cần kịp thời cập nhật các bản vá hệ thống khi chúng có công bố, hoặc trên các mạng và hệ thống trải nghiệm Windwos 2000 về sau chúng mình có khả năng nâng cấp các bản vá từ trang web Microsoft Update hay setup WSUS server mục đích nâng cấp cho rất nhiều máy cùng lúc mỗi khi có các lổ hổng hệ thống mới được công bố. Đăng kí nhiều bản tin cảnh báo từ những trang web của những nhà đưa ra giải pháp bảo mật (ví dụ như www.eeye.com) cho phép có cơ hội đưa ra các giải pháp một cách kịp thời. Bên cạnh đó ta nên định kỳ giám sát những hệ thống máy chủ quan trọng, setup những chương trình diệt Virus và Trojan (đối với những hệ thống Windows OS chúng ta hay cài Microsoft Anti Spyware, chương trình này cho kết quả rất tốt khi chạy), xây dựng hệ thống dò tìm và phát hiện xâm nhập như Snort IDS, GFI Server Monitor hoặc là dùng kế nghi binh “Vườn Không Nhà Trống” nhằm đánh lừa và dẫn dụ các hacker tấn công vào nhiều máy chủ ảo có tạo ra thông qua những HoneyPot Server.

Quản trị hệ thống Linux - Các bước cấu hình Linux server

Khi tiếp cận các hệ thống Unix và Linux, bạn thường nghĩ đến nhiều thao tác thiết lập phức tạp với hàng chục, hàng trăm câu lệnh có gõ vào từ bàn phím. Màn hình quen thuộc chính là con trỏ đợi lệnh và cửa sổ dòng lệnh đen ngòm. Với Webmin, mọi thứ dường như đã thay đổi.

Webmin là một công cụ Quan tri linux và Unix với bố cục web. Bằng cách sử dụng các trình duyệt, bạn gần như có cơ hội quan tri he thong Linux dễ dàng những server Linux như Web, DNS, Proxy, File Sharing…


Phiên bản Quản trị hệ thống Linux Webmin 1.410 ra đời vào cuối tháng 3/2008, với các cải tiến mới, chắc chắn sẽ giúp bạn đơn giản tiếp cận với những quan tri he thong Linux mà không cần phải quan tâm đến tập lệnh cấu hình đồ sộ của hệ điều hành mã nguồn mở đang có ưa chuộng này.

Setup Webmin

1. Để bắt đầu, bạn truy cập vào địa chỉdownload.html và tải xuống gói setup tương ứng với quan tri he thong Linux của mình. Thời điểm bài viết này, chúng tôi chọn gói webmin_1.410_all.deb nhằm cài đặt lên quan tri he thong Linux Linux. Nếu bạn sử dụng Redhat, Fedora, CentOS… hãy chọn gói webmin-1.410-1.noarch.rpm.

2. Sau khi tải xuống về, bạn làm lệnh sau mục đích cài đặt Webmin.

    dpkg --install webmin_1.410_all.deb

3. Nếu Ubuntu thông báo cần đến các thư viện liên quan, bạn tiếp tục cài đặt chúng với lệnh:

    apt-get install perl libnet-ssleay-perl openssl libauthen-pam-perl libpam-runtime libio-pty-perl libmd5-perl

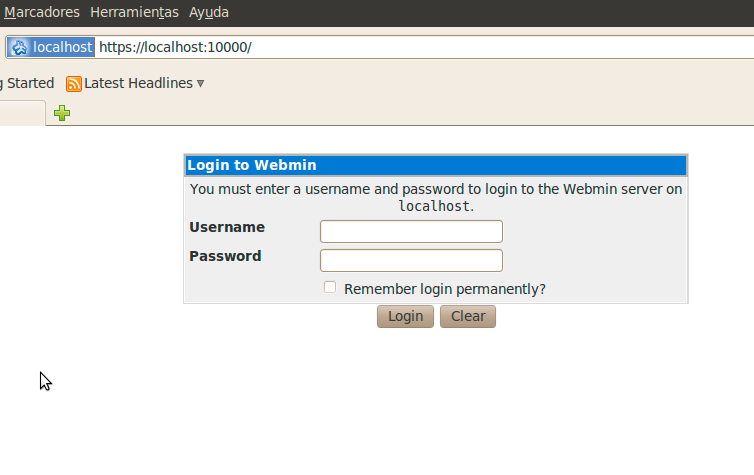
Đến đây bạn đã hoàn thành thao tác cài đặt. Trên trình duyệt của máy Ubuntu, bạn gõ
Nếu sử dụng một computer khác cho phép quản lý quan tri he thong Linux Linux, bạn thay localhost ở trên bằng tên hoặc địa chỉ IP của máy Ubuntu Linux, chẳng hạn như. Trong hộp thoai Security Alert, bấm nút Yes nhằm đồng ý kết nối với giao thức HTTPS.

Áp dụng Webmin

Để sử dụng, bạn đăng nhập vào Webmin với user “root” và mật khẩu hiện thời của user này. Nếu với Ubuntu, bạn đăng nhập với những user có khả năng áp dụng lệnh sudo sang “root”.

Vào lúc màn hình làm việc chính, tại panel bên phải, trang mặc định của Webmin có tác dụng là thông tin về quan tri he thong Linux hiện tại. Ở đây, bạn có khả năng quan sát trực quan bằng biểu đồ mục đích biết được thông tin về real memory, virtual memory, local disk space và nhiều thông số hữu ích khác.


Vào lúc panel bên trái, bạn có tác dụng lần lượt kết nối vào những thể loại như Webmin, System, Servers, Networking, Hardware, Cluster, Others. Mỗi thể loại này bao gồm nhiều hạng mục cấu hình Ubuntu tương ứng.

Chẳng hạn, ở thể loại Servers Quản trị hệ thống Linux, bạn có cơ hội thực hiện cấu hình trên nhiều server đã được xây dựng trên Ubuntu như Apache, FTP, DNS, Samba File sharing… Và với mỗi server, bạn làm được số đông nhiều thao tác thiết lập một cách trực quan, sinh động. Đặc biệt hơn, khâu bảo trì và khắc phục sự cố của nhiều quan tri he thong Linux trở nên đơn giản và thuận tiện.

Quản trị hệ thống Linux - Tài nguyên dùng chung giữa Ubuntu và Windows

Với hình thức ngày càng thân thiện, những thao tác setup và sử dụng khá dễ dàng, Quan tri he thong linux đang dần dần có hợp nhất vào những hệ thống mạng Windows đã có sẵn tại những tổ chức và công ty.


Khi trở thành một thành viên vào lúc hệ thống mạng Windows, nhu cầu làm việc cộng tác của Quản trị hệ thống Linux trở hay hết sức cần thiết. Làm thế gì cho phép người tận dụng Windows có khả năng truy xuất đơn giản tài nguyên có lưu lại trên quan tri he thong Linux, và ngược lại? Câu hỏi này sẽ được trả lời ngay sau đây.


Giả sử rằng hệ thống mạng của chúng ta có địa chỉ là 192.168.1.0, với netmask 255.255.255.0. Đồng thời, các computer Windows hiện tại được connect với nhau theo concept Workgroup (connect ngang hàng). Version quan tri he thong Linux mà chúng mình đang dùng là 8.04. Bây giờ, bạn sẽ thực hành cho biết và truy xuất tài nguyên giữa Windows XP và quan tri he thong Linux trong hệ thống mạng của mình.


Với nhiều thao tác trên Windows như kết nối vào Workgroup, chia sẻ tài nguyên… bạn tham khảo ở những bài viết khác trên hoclinux.vn/blog. Thời điểm bài viết này, chúng tôi tập trung hướng dẫn cụ thể chỉ trên hệ thống quản trị hệ thống Linux.


Chia sẻ tài nguyên trên hệ thống quản trị hệ thống Linux


Cho phép share một thư mục trên quan tri he thong Linux, bạn thực hiện nhiều bước như sau:


1. Kích chuột phải lên thư mục dự định chia sẻ, chọn Sharing Options.


2. Vào lúc hộp thoại Folder Sharing, bạn đánh dấu chọn vào mục Share this folder.


Vào lúc lần share đầu tiên, hộp thoại cảnh báo có tác dụng xuất hiện:


Bạn bấm nút Install service cho phép chuẩn bị setup mô hình dịch vụ cho biết tài nguyên.


Thời điểm hộp thoại Summary hiển thị ngay sau đó, bạn xem lại thông tin về mô hình dịch vụ có tác dụng cài đặt và bấm nút Apply. Sau bước này, quan tri he thong Linux sẽ tải xuống và chủ động setup mô hình dịch vụ lên hệ thống.


Khi hộp thoại Changes applied xuất hiện, bạn bấm nút Close để hoàn thành thao tác setup dịch vụ chia sẻ.


3. Ở mục Share name của hộp thoại Folder Sharing, bạn nhập tên của thư mục chia sẻ.


4. Nếu đánh dấu chọn vào mục Allow other people to write in this folder, hết các tài khoản trên quan tri he thong Linux đều có quyền ghi, hiệu chỉnh và xóa trên thư mục này.


5. Nếu đánh dấu chọn vào mục Guest access, hết các tài khoản không thuộc về hệ thống quản trị hệ thống Linux đều chắc hẳn kết nối thư mục này.


6. Tiếp theo, bạn bấm nút Create Share mục đích hoàn thành thao tác share thư mục.


7. Trong hộp thoại cảnh báo về permission, bạn bấm nút Add the permissions automatically cho phép trình quản lý file Nautilus chủ động bổ sung quyền cho thư mục mà bạn vừa cho biết.


Truy xuất tài nguyên đã chia sẻ trên hệ thống Quan tri he thong linux


Trên máy quan tri he thong Linux, bạn truy cập thư mục đã share bằng cách vào menu Places -> Network. Vào lúc trình Nautilus File Browser, nhiều computer Ubuntu & Windows trên mạng sẽ hiện ra, bạn bấm đôi chuột lên máy Ubuntu nhằm truy cập tài nguyên share trên máy này.


Trên máy Windows, bạn vào menu Start -> Run và nhập tên máy Ubuntu cần kết nối theo cú pháp


Bạn cũng có khả năng truy cập đến Ubuntu với những chức năng My Network Places hoặc Windows Explorer của Windows.